Une approche adaptée au contexte et au secteur d’activité de l’audité.
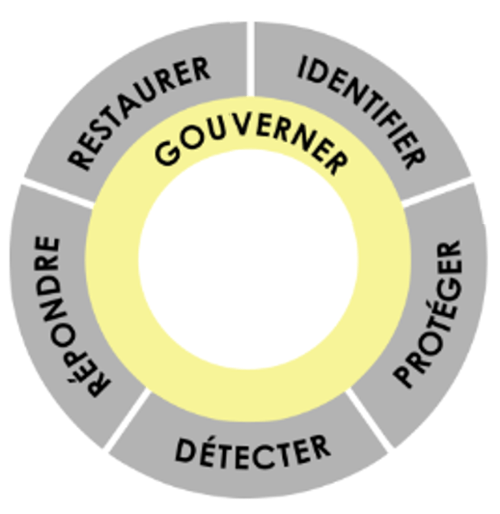
Notre objectif : évaluer la posture de sécurité du système d’informations de l’entité auditée au travers de deux piliers : les audits techniques et la gouvernance SSI.
Une vision globale de la maturité SSI d’une organisation permettant de cartographier ces risques Cyber.
Nous accompagnons ces organisations au renforcement de leur cyberfiabilité via différentes missions comme des tests d’intrusions, des ateliers de cellule de crise, des audits d’écart à la norme ISO 27001, des analyses de risque…
Déjà doté de plusieurs SMSI certifiés ISO/IEC 27001 et de certifications HDS, Heliaq a initié une démarche de qualification PASSI et se conforme aux exigences du référentiel « Prestataires d’audit de la sécurité des systèmes d’information » v2.2 de l’ANSSI.
Les audits se basent notamment sur les référentiels suivants : ANSSI, ISO/IEC 27002, OWASP, OSSTMM, PTES, NIST, CIS. Pour le périmètre tests d’intrusion, nos auditeurs disposent de la certification OSCP.
Nos certifications, nos référentiels
Déjà doté de plusieurs SMSI certifiés ISO/IEC 27001 et de certifications HDS, Heliaq a initié une démarche de qualification PASSI et se conforme aux exigences du référentiel « Prestataires d’audit de la sécurité des systèmes d’information » v2.2 de l’ANSSI.
Les audits se basent notamment sur les référentiels suivants : ANSSI, ISO/IEC 27002, OWASP, OSSTMM, PTES, NIST, CIS. Pour le périmètre tests d’intrusion, nos auditeurs disposent de la certification OSCP.
Nos audits techniques
Via des collectes d’informations mettant à jour les vulnérabilités de votre SI, en passant par l’évaluation des risques liés, jusqu’aux différentes restitutions adaptées à vos directions (DG, RSSI, DSI), nos auditeurs évaluent votre niveau de sécurité. Nos rapports ont pour but de vous donner un schéma directeur sur les évolutions à apporter à votre SSI.
Un partenariat technique
Tests d'intrusions
Audit de configuration
Audit d'architecture
Un partenariat technique
Tests d'intrusions
Audit de configuration
Audit d'architecture
Audit de code
Audit Dark web Investigation
Audit Forensique
Audit de code
Audit Dark web Investigation
Audit Forensique
Zoom sur nos audits techniques
Audit d'exposition
Cet audit permet d’énumérer votre surface d’attaque visible depuis l’extérieur et fournit une cartographie des empreintes applicatives
Test d'intrusion
Les tests d’intrusion mettent en avant les points critiques de votre infrastructure vis-à-vis de certaines données ou ressources, en termes de confidentialité, d’intégrité, de disponibilité et de traçabilité
Audit de configuration
Cet audit de type boite blanche évalue si les configurations de périmètres spécifiques de mécanismes de défense respectent des référentiels spécifiques.
Périmètres usuels : M365, Active Directory, Firewall, socle de virtualisation, …
Audit de configuration
Cet audit de type boite blanche évalue si les configurations de périmètres spécifiques de mécanismes de défense respectent des référentiels spécifiques.
Périmètres usuels : M365, Active Directory, Firewall, socle de virtualisation, …
Audit de code
Cet audit analyse tout ou partie du code source d’une application afin de découvrir des vulnérabilités liées à de mauvaises pratiques de développement
Audit Dark Web
Investigation
ll s’agit d’analyser les informations qui pourraient avoir été collectées sur le Dark Web, afin de détecter d’éventuelles fuites ou compromission de données, ou encore la vente d’informations sensibles
Audit forensique
Cet audit post-mortem a pour objectif d’étudier le(s) chemin(s) d’attaque (Root Cause Analysis), d’identifier l’étendue de la menace et d’en limiter sa propagation
Notre approche gouvernance
Dans cette démarche de démocratisation autour de la gouvernance SSI, nos auditeurs vous accompagnent sous différentes approches allant de l’audit évaluant votre maturité SSI, à la préparation à la certification ISO 27001, jusqu’aux conseils personnalisés ou la sensibilisation de vos collaborateurs.
Audit flash
Maturité SSI
Audit d’écart à la norme ISO 27001
Implémentation SMSI ISO 27001
Audit flash
Maturité SSI
Audit d’écart à la norme ISO 27001
Implémentation SMSI ISO 27001
Analyse de risque
Conseils SSI
Analyse de risque
Conseils SSI
Zoom sur nos audits techniques
Audit flash Maturité SSI
Cet audit déclaratif d’écart à la norme ISO 27001 permet d’évaluer votre maturité SSI au travers de sessions d’interviews.
Nos auditeurs collectent les informations s’appuyant sur les 15 thématiques référant à une centaine de points de contrôle.
Audit d’écart ISO 27001
Cet audit d’écart à la norme ISO 27001 avec recherche de preuves constitue la première étape d’une démarche vers la certification ISO 27001. Il évalue la conformité du Système de Management de la Sécurité de l’Information (SMSI) existant de l’organisation.
Implémentation SMSI
Nos équipes participent à la formalisation du SMSI, la rédaction du corpus documentaire et la vérification des mesures de sécurité afin de réduire les non-conformités relatives aux exigences de la norme ISO 27001.
Le rapport d’audit interne, la revue de direction viennent clôturer cette mission.
Analyse de risque
Basée sur EBIOS RM, cette analyse se décompose en plusieurs étapes clés. Identifier les évènements redoutés, les sources de risques et les objectifs visés.
Cartographier les chemins d’attaque possibles et les modes opératoires associés.
Définir la vraisemblance des scénarios opérationnels et les mesures de traitement du risque associées.
Conseils SSI
Différentes missions sont menées conjointement avec les équipes SSI internes comme l’élaboration de PSSI, la continuité d’activité, la simulation de gestion de crise ou encore la sensibilisation des utilisateurs.
Heliaq vous accompagne dans votre démarche de cybersécurité.
Contactez nous pour plus d'informations.
Heliaq vous accompagne dans votre démarche de cybersécurité.
Contactez nous pour plus d'informations.
Heliaq vous accompagne dans votre démarche de cybersécurité.
Contactez nous pour plus d’informations.
Gérer le consentement
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel
Toujours activé
L’accès ou le stockage technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’utilisateur, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
L’accès ou le stockage technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou l’internaute.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques.Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
L’accès ou le stockage technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’utilisateur sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.